
准备 API Key
无论你用 Codex、Claude Code、OpenCode 还是 GitHub Copilot CLI,第一步都一样:从你的服务来源取得 API Key,并记录服务地址。
本文讲的是通用准备思路。官方 API、自建兼容网关和第三方兼容服务可能使用不同的控制台、认证方式和 Key 格式;具体开户、发 Key、额度和计费以服务商文档与控制台为准。
1. 按服务来源创建 Key
| 服务来源 | 常见做法 | 没有控制台时 |
|---|---|---|
| 官方 API | 登录官方平台,在 API Keys 页面创建凭据 | 按官方平台文档创建;可能要求先完成账户验证或充值 |
| 自建兼容网关 | 由管理员创建 Key,或按部署文档在管理后台创建 | 向网关管理员索取 Key 和地址 |
| 第三方兼容服务 | 登录该服务商控制台,在 API 密钥或令牌页面创建 | 联系服务商,按其文档获取 Key 和地址 |
下面以“服务商提供 API 密钥控制台”的常见流程为例。如果你的服务没有这个页面,请不要强行套用截图步骤,直接按服务商文档创建 Key。
2. 打开令牌页面
登录你的服务控制台,进入 API 密钥 或 令牌 页面,点击创建按钮。
不同服务的按钮名称可能是 创建 API 密钥、新建令牌 或其他类似名称。
3. 填写表单
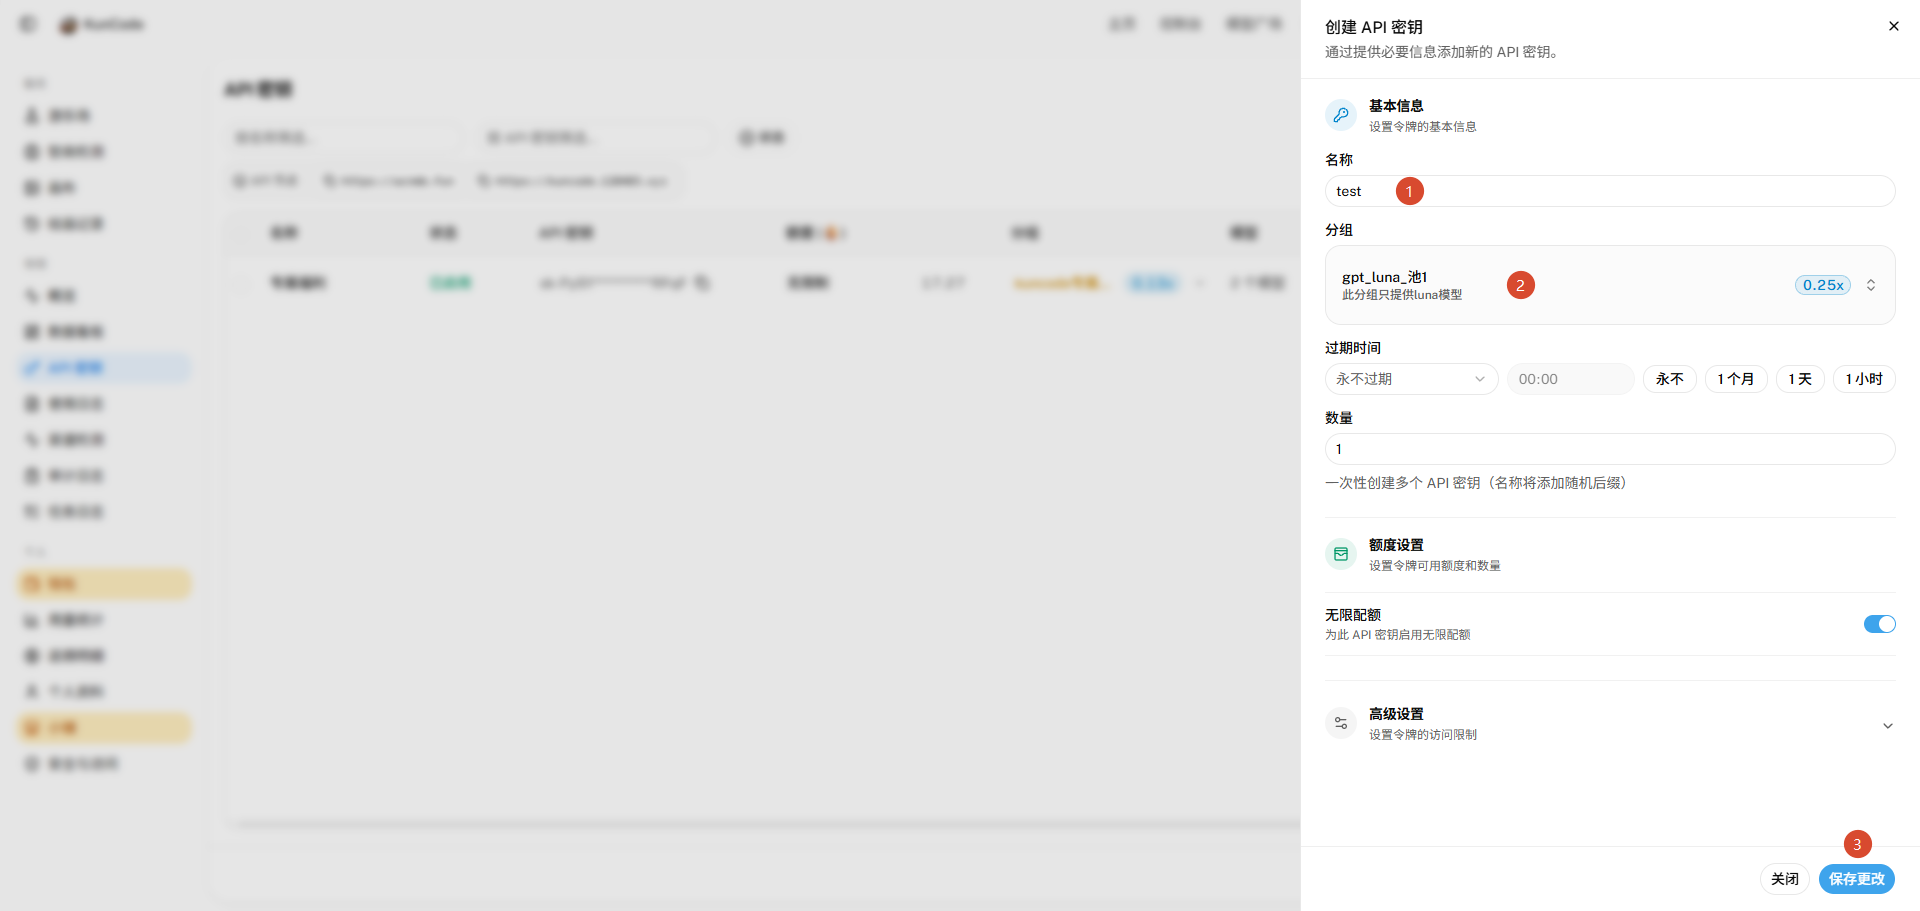
字段名称和数量因服务而异。以下是兼容网关控制台里常见的字段;没有对应字段时以服务商文档为准。
| 字段 | 说明 | 建议 |
|---|---|---|
| 名称 | 令牌标识,只用于你自己区分 | 按用途命名,例如 codex-local |
| 分组 | 决定走哪个上游渠道和倍率 | 不确定就用默认分组 |
| 过期时间 | 到期后令牌自动失效;时区和可设置范围由服务商决定 | 按需选择「永不过期」或设置有效期 |
| 数量 | 一次创建几个令牌 | 通常填 1;批量创建时先确认各 Key 是否独立 |
| 无限配额 | 是否限制这个令牌的花费 | 打开则跟随账户余额;关闭可设置上限 |
建议按工具分别创建令牌
给 Codex、Claude Code、OpenCode、GitHub Copilot CLI 各建一个独立令牌,将来对账、排查、吊销都方便。 一个令牌多个工具共用虽然可以,但出问题时分不清是谁在用。
填写完成后,按页面上的保存或创建按钮完成操作。
4. 复制密钥并记下服务地址
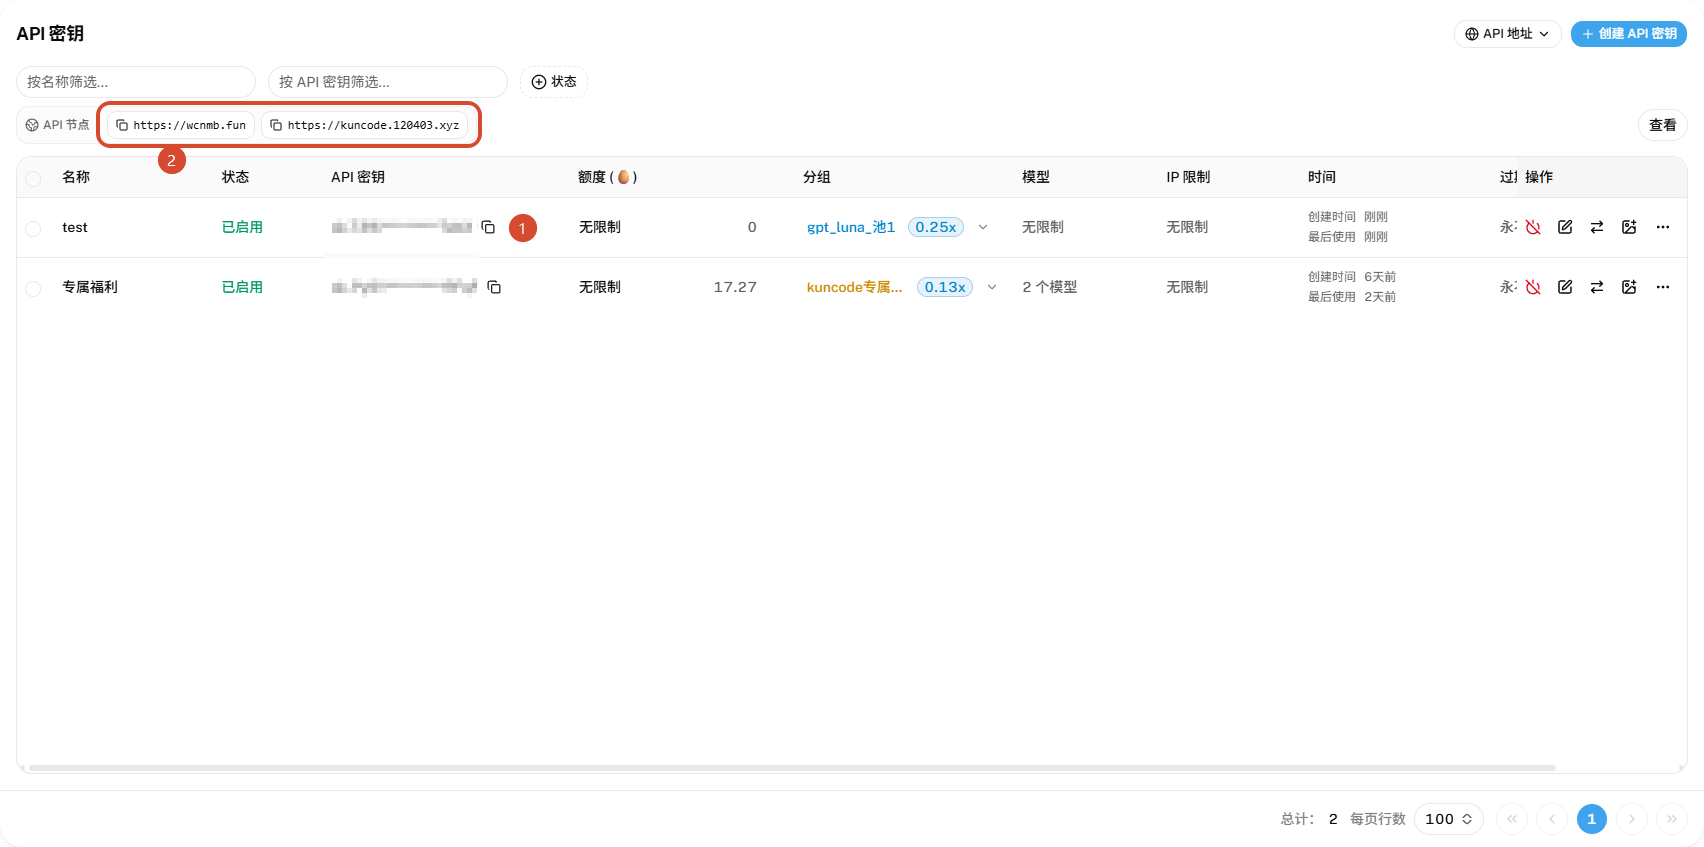
创建完成后回到列表,通常有两个信息要记录。
① 保存完整密钥
如果控制台只在创建时显示完整密钥,请立即复制并保存到密码管理器。如果列表仍提供复制按钮,也建议立即保存;不要依赖列表以后一定还能显示。
不同服务对密钥回显的策略不同:
- 有些服务只显示一次,关闭弹窗后无法再次查看
- 有些服务允许在列表中复制完整密钥
- 有些服务只显示前缀或掩码,需要重新创建才能获得新密钥
如果丢失且无法再次复制,只能按服务商文档删除或吊销旧 Key,然后重新创建。
② 记下 API 节点
如果控制台显示 API 节点 或类似字段,它通常是这个服务的根地址,例如 https://kuncode.120403.xyz。
本文把它称为 服务根地址。控制台里它也可能叫 API 节点、Base URL、接口地址 或 Endpoint。
不要直接把服务根地址填进所有工具
不同工具对 Base URL 的处理方式不同:有的要根地址,有的要带 /v1。请以对应工具页和选择接入方式的 Base URL 对照说明为准,不要只凭这里的控制台字段判断。
记录服务根地址时通常可以不带末尾斜杠;但工具最终要填什么,仍以工具页说明为准。
5. 确认 Key 可用
在配置工具之前,先确认 Key 本身是通的。下面是一个 OpenAI 兼容入口的示例:
curl https://your-gateway.example.com/v1/models \
  -H "Authorization: Bearer sk-xxxxxxxx"
把地址和密钥替换成你自己的。返回模型列表通常说明 Key 和地址基本可用;不同协议入口的认证头可能不同,以服务商和工具文档为准。怎么挑模型见模型与能力。
| 返回 | 含义 | 下一步 |
|---|---|---|
| 模型列表 | Key 可用 | 继续看选择接入方式 |
401 Unauthorized | Key 错误、过期或被禁用 | 检查是否复制完整、是否已过期 |
| 余额或额度不足 | 账户或令牌额度不够 | 按服务商文档充值或调高额度 |
Key 生命周期 FAQ
Key 到期后还能续期吗?
取决于服务商。有些控制台允许编辑过期时间或续期,有些要求删除后重新创建。时区、可选范围和生效时间也由服务商决定,请以控制台和文档为准。
一次创建多个 Key,它们的额度是独立的吗?
取决于服务商实现。常见情况下每个 Key 有独立的额度、权限和过期时间,删除或吊销也互不影响;但也有服务会把批量创建的 Key 绑定到同一策略。创建前先看控制台说明,创建后分别测试。
Key 泄漏了怎么办?
按这个顺序处理:
- 立即吊销:在服务商控制台删除或禁用泄漏的 Key
- 创建替代 Key:按最小权限原则设置模型限制、额度、过期时间和 IP 白名单
- 更新客户端:替换本机配置、环境变量或 CI secret,确认新 Key 可用
- 检查日志:查看服务商的用量、调用日志和账单,确认是否存在异常调用
- 清理泄漏源:从 Git、聊天记录、截图、日志和 shell history 中移除明文 Key
以上操作的具体名称和可用功能以服务商控制台为准。
接下来
想先弄清 API Key、分组、倍率这些概念,看概念说明。
Key 和服务地址都准备好后,按你要用的工具继续:
进阶:权限收窄
如果服务商支持,可以在创建令牌时展开高级设置:
- 模型限制:只允许这个令牌调用指定模型
- IP 白名单:只允许指定 IP 或网段使用,支持 CIDR
两者都是可选的。个人本地使用可以跳过,团队或 CI 场景建议开启。字段名称、格式和支持范围以服务商控制台为准。